Défendre contre les cybermenaces avec la plateforme des opérations de sécurité de Microsoft (SC-200T00)
Plan de formation
Module 1: Atténuer les menaces avec Microsoft Defender XDR
- Présentation de la protection contre les menaces de Microsoft Defender XDR
- Réduire le nombre d’incidents avec Microsoft Defender
- Corriger les risques avec Microsoft Defender pour Office 365
- Gérer Microsoft Entra Identity Protection
- Protéger votre environnement grâce à Microsoft Defender pour Identity
- Sécuriser vos applications et services cloud avec Microsoft Defender pour applications cloud
Module 2: Atténuer les menaces à l'aide de Microsoft Security Copilot
- Présentation des concepts de l’IA générative
- Décrire Sécurité Microsoft Copilot
- Décrire les fonctionnalités de base de Copilote de sécurité Microsoft
- Décrire les expériences intégrées de Microsoft Security Copilot
- Explorer les cas d’usage de Microsoft Security Copilot
Module 3: Atténuer les menaces avec Microsoft Purview
- Examiner et répondre aux alertes de protection contre la perte de données Microsoft Purview
- Examiner les alertes à risque internes et l’activité associée
- Rechercher et investiguer avec Microsoft Purview Audit
- Investiguer les menaces avec une recherche de contenu dans Microsoft Purview
Module 4: Atténuer les menaces avec Microsoft Defender pour point de terminaison
- Se protéger contre les menaces avec Microsoft Defender pour point de terminaison
- Déployer l’environnement Microsoft Defender pour point de terminaison
- Implémenter des améliorations de sécurité Windows avec Microsoft Defender pour point de terminaison
- Enquêter sur les appareils dans Microsoft Defender pour point de terminaison
- Effectuer des actions sur un appareil à l’aide de Microsoft Defender pour point de terminaison
- Effectuer des investigations de preuve et d’entités à l’aide de Microsoft Defender pour point de terminaison
- Configurer et gérer l’automatisation à l’aide de Microsoft Defender pour le point de terminaison
- Configurer les alertes et les détections dans Microsoft Defender pour point de terminaison
- Utiliser la Gestion des vulnérabilités dans Microsoft Defender pour point de terminaison
Module 5: Atténuer les menaces avec Microsoft Defender pour le cloud
- Planifier des protections de charge de travail Cloud à l’aide de Microsoft Defender pour le Cloud
- Connecter des ressources Azure à Microsoft Defender pour le cloud
- Connecter des ressources non Azure à Microsoft Defender pour le cloud
- Gérer votre gestion de la posture de sécurité cloud
- Expliquer les protections de charge de travail cloud dans Microsoft Defender pour le cloud
- Corriger les alertes de sécurité à l’aide de Microsoft Defender pour le Cloud
Module 6: Créer des requêtes pour Microsoft Sentinel avec le langage de requête Kusto (KQL)
- Construire des instructions KQL pour Microsoft Azure Sentinel
- Analyser les résultats d’une requête à l’aide de KQL
- Générer des instructions de tables multiples à l’aide de KQL
- Utiliser des données dans Microsoft Azure Sentinel à l’aide du langage de requête Kusto
Module 7: Configurer votre environnement Microsoft Sentinel
- Présentation de Microsoft Sentinel
- Créer et gérer des espaces de travail Microsoft Sentinel
- Journaux de requêtes dans Microsoft Azure Sentinel
- Utiliser des watchlists dans Microsoft Azure Sentinel
- Utiliser le renseignement sur les menaces dans Microsoft Azure Sentinel
- Intégrer Microsoft Defender XDR à Microsoft Sentinel
Module 8: Connecter des journaux à Microsoft Sentinel
- Connecter des données à Microsoft Sentinel à l’aide de connecteurs de données
- Connecter des services Microsoft à Microsoft Sentinel
- Connectez Microsoft Defender XDR à Microsoft Sentinel
- Connecter des hôtes Windows à Microsoft Sentinel
- Connecter des journaux Common Event Format à Microsoft Sentinel
- Connecter des sources de données Syslog à Microsoft Sentinel
- Connecter des indicateurs de menace à Microsoft Sentinel
Module 9: Créer des détections et effectuer des investigations avec Microsoft Sentinel
- Détection des menaces avec Analytique Microsoft Sentinel
- Automatisation dans Microsoft Sentinel
- Réponse aux menaces avec les playbooks Microsoft Sentinel
- Gestion des incidents de sécurité dans Microsoft Sentinel
- Identifier les menaces avec l’analytique comportementale
- Normalisation des données dans Microsoft Sentinel
- Interroger, visualiser et surveiller des données dans Microsoft Sentinel
- Gérer le contenu dans Microsoft Sentinel
Module 10: Effectuer la chasse aux menaces dans Microsoft Sentinel
- Expliquer les concepts de chasse des menaces dans Microsoft Sentinel
- Repérage des menaces avec Microsoft Sentinel
- Utiliser des travaux de recherche dans Microsoft Sentinel
- Repérer les menaces à l’aide de notebooks dans Microsoft Sentinel
La littérature et les diapositives de présentation en classe sont en langue française. L’environnement de laboratoire technique incluant les étapes de configuration est disponible en anglais.
Aperçus de la formation
Connaissances pré-requises recommandées
- Compréhension de base de Microsoft 365
- Compréhension fondamentale des produits de sécurité, de conformité et d’identité de Microsoft
- Compréhension intermédiaire de Windows 10
- Familiarité avec les services Azure, en particulier Azure SQL Database et Azure Storage
- Familiarité avec les machines virtuelles Azure et les réseaux virtuels
- Compréhension de base des concepts de script.
Titre de compétences et certification
Caractéristiques de l’examen
- Code: SC-200
- Titre: Analyste des opérations de sécurité Microsoft
- Durée: 150 minutes
- Nombre de questions: 40 à 60
- Format de questions: À choix multiples, à réponses multiples, basé sur des scénarios
- Note de passage: 700 de 1000
- Coût: 0$ (inclus dans votre formation)
Sujets de l’examen
- Atténuer les menaces avec Microsoft 365 Defender
- Atténuer les menaces avec Microsoft Defender pour le cloud
- Atténuer les menaces avec Microsoft Sentinel
Consulter tous les détails de l’examen sur Microsoft Learn >>
Accédez à l’affiche des parcours de certifications Microsoft >>
Parcours d'avancement de carrière
Progresser vers une certification de niveau Expert
Compléter votre certification SC-200 (Microsoft Certified: Security Operations Analyst Associate) ouvre la porte à un credential prestigieux de niveau Expert. Cette certification Associate sert de fondation pour des rôles avancés d’architecture en sécurité Cloud.
Prochaine étape : Cybersecurity Architect Expert
Votre certification SC-200 vous qualifie pour poursuivre la certification Microsoft Certified: Cybersecurity Architect Expert en complétant le cours SC-100 (Cybersecurity Architect). Ce credential de niveau Expert valide des compétences complètes en conception et évaluation de stratégies de cybersécurité à travers Zero Trust, GRC, SecOps, données et applications.
Parcours de certification Expert
- ✅ SC-200 (Security Operations Analyst Associate) – Vous êtes ici
- ➡️ SC-100 (Cybersecurity Architect) – Prochaine étape
- 🎯 Microsoft Certified: Cybersecurity Architect Expert – Accomplissement Expert
Parcours alternatifs disponibles
La certification Microsoft Certified: Cybersecurity Architect Expert reconnaît plusieurs fondations de niveau Associate. Si vous détenez des certifications dans des domaines connexes, vous pouvez également progresser par des parcours alternatifs:
Pourquoi poursuivre une certification Expert ?
Avantages de Carrière:
- Potentiel salarial plus élevé et opportunités d’emploi avancées
- Reconnaissance en tant que professionnel Microsoft Cloud senior
- Expertise complète en sécurité à travers tous les services Microsoft
- Rôles de leadership dans les implémentations d’entreprise
Avancement Technique:
- Connaissance approfondie de la configuration et gestion de tenant
- Implémentation avancée de sécurité et conformité
- Scénarios complexes de gestion d’identité et d’accès
- Architecture de solutions à l’échelle entreprise
Prêt à progresser ?
Explorez le parcours de certification Cybersecurity Architect Expert et franchissez la prochaine étape de votre parcours de carrière en sécurité Cloud.
Articles Eccentrix Corner : Ressources Security Operations Analyst Associate SC-200
Explorez nos articles techniques sur Security Operations Analyst Associate SC-200 publiés sur Eccentrix Corner. Ces ressources approfondissent les concepts clés, partagent les meilleures pratiques et fournissent des guides pratiques pour maximiser votre apprentissage et votre réussite à la certification. Nos experts partagent des perspectives concrètes pour vous aider à maîtriser l’analyse des opérations de sécurité avec Microsoft.
Formation Microsoft Certified: Security Operations Analyst Associate (SC-200)
La formation Microsoft Certified: Security Operations Analyst Associate (SC-200) fournit aux professionnels les connaissances et compétences nécessaires pour implémenter, gérer et surveiller les solutions de sécurité au sein d’une organisation. Ce cours met l’accent sur l’utilisation des technologies Microsoft telles qu’Azure Security Center, Microsoft Defender et Microsoft Sentinel pour détecter, analyser et répondre efficacement aux menaces de sécurité.
Idéale pour les analystes de sécurité, les professionnels IT et les membres des équipes SOC, cette formation prépare les participants à obtenir la certification SC-200 et à exceller dans la gestion des opérations de sécurité dans des environnements hybrides et cloud.
Pourquoi choisir la formation Security Operations Analyst ?
Avec l’évolution constante des cybermenaces, les organisations ont besoin d’analystes en opérations de sécurité qualifiés pour protéger leurs systèmes et leurs données. La certification SC-200 démontre votre capacité à utiliser les solutions de sécurité Microsoft pour détecter et répondre de manière proactive aux menaces. Cette formation vous permet de gérer des environnements de sécurité complexes, de réduire les vulnérabilités et d’améliorer la résilience organisationnelle.
En maîtrisant des outils tels que Microsoft Sentinel et Defender, vous jouerez un rôle crucial dans la protection des actifs numériques de votre organisation.
Compétences développées pendant la formation
Détecter et enquêter sur les incidents de sécurité
Apprenez à utiliser Microsoft Sentinel pour surveiller et analyser les données de sécurité provenant de diverses sources.Gérer et configurer Microsoft Defender
Protégez les endpoints, les identités et les applications en configurant les solutions Defender pour une détection des menaces en temps réel.Analyser et atténuer les menaces
Utilisez Azure Security Center pour identifier les vulnérabilités et mettre en œuvre des stratégies de remédiation.Implémenter les meilleures pratiques en opérations de sécurité
Acquérez une expertise en gestion des SOC, traitement des incidents et renseignements sur les menaces.Automatiser la réponse aux menaces
Exploitez les playbooks et l’automatisation dans Microsoft Sentinel pour simplifier les processus de réponse aux incidents.Garantir la conformité et le reporting
Utilisez les outils de sécurité Microsoft pour répondre aux exigences de conformité et générer des rapports détaillés pour les parties prenantes.
Formation interactive dirigée par un instructeur
Cette formation est animée par des instructeurs certifiés Microsoft qui apportent leur expertise pratique et des scénarios concrets en classe. Les participants s’engagent dans des exercices interactifs, garantissant qu’ils peuvent appliquer leurs connaissances immédiatement tout en se préparant à l’examen de certification SC-200.
Environnement de laboratoire (aperçu)
Vous pratiquez dans un environnement de laboratoire structuré, avec des étapes guidées, pour valider votre progression au fil des exercices. Selon le lab utilisé, il est généralement possible d’enregistrer votre avancement et de reprendre les étapes plus tard, ce qui facilite la pratique entre deux sessions.
Pour garantir une expérience complète, un environnement de type tenant Microsoft 365 / Azure peut être fourni afin d’accéder aux fonctionnalités nécessaires aux scénarios du cours (selon les exigences du module et les conditions du lab).
Après la formation, l’accès au lab reste disponible pendant une période définie. L’accès au tenant peut être limité dans le temps, tandis que l’accès aux machines virtuelles et aux étapes guidées demeure disponible jusqu’à 180 jours.
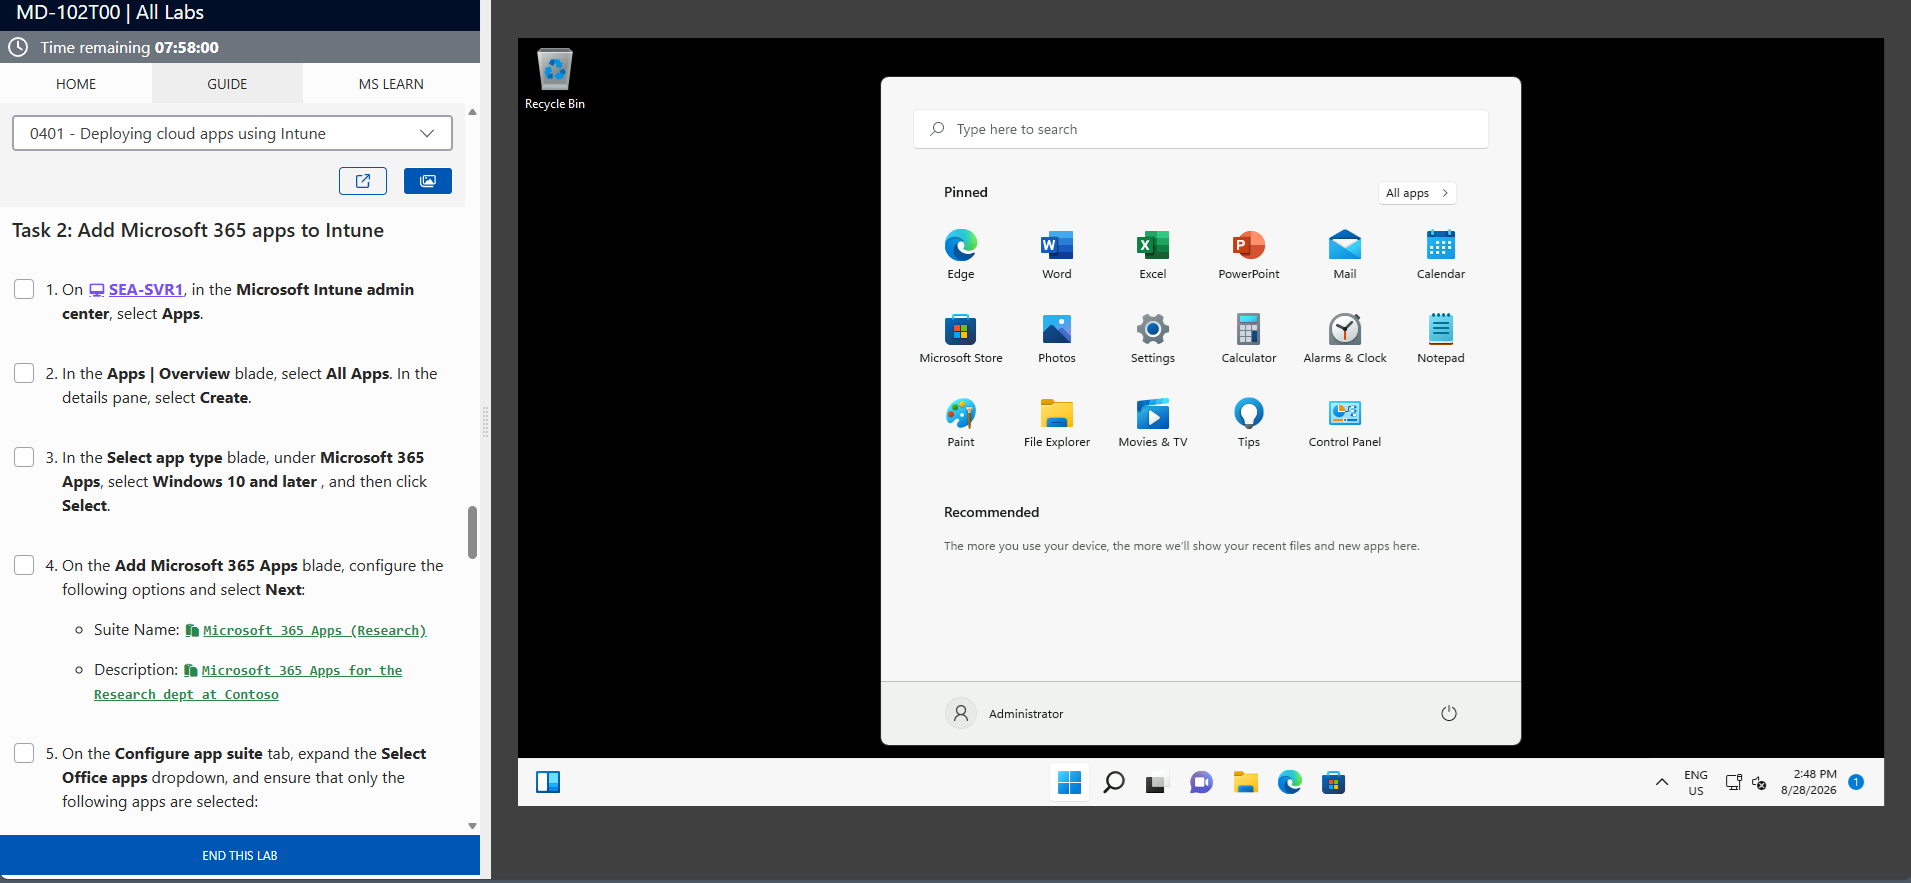
Les captures d’écrans ci-dessus sont fournis à titre d’exemple et peuvent varier selon la version du lab et les mises à jour.
À qui s’adresse cette formation ?
Cette formation est idéale pour :
- Les analystes en opérations de sécurité souhaitant renforcer leurs compétences dans la gestion des solutions de sécurité Microsoft
- Les professionnels IT responsables de la détection et de la réponse aux incidents
- Les membres des équipes SOC cherchant à améliorer leurs capacités de détection et de réponse aux menaces
- Les professionnels préparant la certification Microsoft Certified: Security Operations Analyst Associate (SC-200)
Renforcez vos opérations de sécurité avec l’expertise Microsoft
La formation Microsoft Certified: Security Operations Analyst Associate (SC-200) vous fournit les outils et les compétences nécessaires pour gérer efficacement les opérations de sécurité. Inscrivez-vous dès aujourd’hui pour obtenir une certification reconnue mondialement et faire progresser votre carrière en cybersécurité.
Prêt à maximiser votre budget formation sur 12 mois?
Cette formation est comprise dans la solution Ultimate Pass, donnant accès à 28 formations en classes publiques confirmées. Jusqu’à 80% d’économies par rapport à l’achat individuel des formations aux prix réguliers (selon la version choisie et les formations suivies).
Stratégies de réussite pour l'examen SC-200
Maîtriser la certification SC-200 nécessite plus que des connaissances techniques – une préparation stratégique, une gestion efficace du temps et une performance mentale optimale sont tout aussi cruciales pour le succès.
Statistiques et taux de réussite SC-200
- Taux de réussite moyen : 65-70% au premier essai (moyenne du niveau Associé Microsoft)
- Fourchette de scores la plus courante : 720-780 pour les candidats réussissant
- Temps d’étude moyen : 6-8 semaines pour les analystes de sécurité expérimentés
- Taux de reprise : 25-30% des candidats nécessitent une seconde tentative
- Principales zones d’échec : Écriture de requêtes KQL et analyse de journaux (38%), règles d’analytique Microsoft Sentinel et automatisation (34%), techniques de chasse aux menaces et investigation (31%)
Comparaison des méthodes d'étude
| Approche d'étude | Temps | Réussite | Idéal pour |
|---|---|---|---|
|
Pratique seule |
4-5 sem. |
45-55% |
Analystes SOC expérimentés |
|
Documentation + pratique |
6-7 sem. |
70-75% |
Apprenants méthodiques |
|
Formation + labs + pratique |
6-8 sem. |
85-90% |
Préparation complète |
|
Tests pratiques seulement |
2-3 sem. |
35-45% |
Non recommandé |
Approche d'étude stratégique
- Créez un calendrier d’étude de 6-8 semaines – Ne révisez pas à la dernière minute pour cette certification de niveau associé
- Suivez la règle 70-20-10 – 70% de pratique avec Microsoft Sentinel, Defender XDR et KQL, 20% de lecture de documentation, 10% d’examens pratiques
- Concentrez-vous sur l’apprentissage basé sur des scénarios – SC-200 met l’accent sur la détection de menaces du monde réel et la réponse aux incidents plutôt que sur la mémorisation
- Étudiez par blocs concentrés de 90 minutes avec des pauses de 15 minutes pour maximiser la rétention
Pièges d'examen courants à éviter
- Ne confondez pas les outils de sécurité Microsoft – comprenez les rôles distincts de Sentinel, Defender XDR, Defender for Cloud et Defender for Endpoint
- Syntaxe et opérateurs de requêtes KQL – sachez comment écrire des requêtes efficaces utilisant summarize, join, union et opérateurs avancés
- Règles d’analytique vs. requêtes de chasse – distinguez entre les règles d’analytique planifiées, règles en temps quasi réel et chasse proactive aux menaces
- Flux de travail de réponse aux incidents – comprenez le triage, l’investigation, la remédiation et les activités post-incident
- Configuration des connecteurs de données – sachez comment configurer et dépanner correctement les sources de données dans Microsoft Sentinel
- Confusion d’automatisation et orchestration – comprenez les playbooks, règles d’automatisation et capacités SOAR dans Sentinel
Distribution du poids des sujets
| Domaine d'examen | Poids | Zones de focus | Priorité d'étude |
|---|---|---|---|
|
Atténuer les menaces avec Microsoft Defender XDR |
25-30% |
Defender for Endpoint, Identity, Office 365, Cloud Apps |
Critique |
|
Atténuer les menaces avec Microsoft Defender for Cloud |
15-20% |
Posture de sécurité cloud, protection charges de travail |
Élevée |
|
Atténuer les menaces avec Microsoft Sentinel |
50-55% |
KQL, règles analytique, classeurs, chasse menaces, automatisation |
Critique |
Gestion du temps le jour de l'examen
- Allouez 90 secondes par question en moyenne – cela donne du temps tampon pour les scénarios complexes
- Lisez d’abord complètement les études de cas avant de tenter les questions connexes
- Marquez les questions incertaines et revenez-y – ne restez pas bloqué sur des éléments difficiles
- Réservez 15 minutes à la fin pour réviser les questions marquées et vérifier les réponses
Gestion du stress et de la performance d'examen
- Dormez 7-8 heures de qualité la nuit précédente – évitez les révisions de dernière minute
- Arrivez 30 minutes à l’avance pour vous installer et compléter calmement les procédures d’enregistrement
- Utilisez des techniques de respiration profonde si vous vous sentez dépassé pendant l’examen
- Faites confiance à votre préparation – votre premier instinct est généralement correct sur les questions de scénario
Conseils de préparation technique
- Pratiquez l’écriture de requêtes KQL de manière extensive – maîtrisez les techniques d’analyse, agrégation et corrélation de journaux
- Maîtrisez la configuration Microsoft Sentinel – sachez comment configurer les espaces de travail, connecteurs de données et règles d’analytique
- Comprenez les méthodologies de chasse aux menaces – apprenez les techniques de chasse proactive utilisant les requêtes de chasse et notebooks
- Révisez les procédures de réponse aux incidents – comprenez comment investiguer, contenir et remédier aux incidents de sécurité
Préparation de la dernière semaine
- Passez 2-3 examens pratiques pour identifier les lacunes de connaissances et renforcer la confiance
- Révisez les objectifs officiels de l’examen Microsoft une dernière fois
- Évitez d’apprendre de nouveaux concepts – concentrez-vous sur le renforcement de ce que vous savez déjà
- Préparez votre logistique du jour d’examen – itinéraire vers le centre de test, identification requise, heure d’arrivée
Stratégies de préparation mentale
- Visualisez des scénarios de réussite – imaginez-vous répondre avec confiance aux questions
- Rappelez-vous de votre expérience pratique – vous avez probablement investigué beaucoup d’incidents de sécurité auparavant
- Restez positif pendant les questions difficiles – chaque candidat fait face à des scénarios difficiles
- Rappelez-vous que 700/1000 réussit – vous n’avez pas besoin de perfection, juste une compétence solide
Comment planifier votre examen SC-200
- Fournisseur de test officiel : Pearson VUE est le partenaire de test autorisé de Microsoft pour SC-200
- Processus de planification : Créez un compte Pearson VUE, recherchez « SC-200 », sélectionnez votre centre de test et date préférés
- Coût de l’examen : Inclus avec votre formation Eccentrix – bon d’examen fourni pour cette certification de niveau associé
- Délai de planification : Réservez au moins 2-3 semaines à l’avance pour une meilleure disponibilité des créneaux
- Politique de reprogrammation : Reprogrammation gratuite jusqu’à 24 heures avant votre rendez-vous d’examen
- Identification requise : Pièce d’identité avec photo émise par le gouvernement (passeport, permis de conduire) correspondant exactement au nom d’inscription
Mentalité de réussite : Abordez SC-200 comme une validation de vos compétences existantes en analyse des opérations de sécurité plutôt qu’un test de faits mémorisés. Votre expérience pratique avec la détection de menaces, l’écriture de requêtes KQL et la réponse aux incidents est votre plus grand atout.
Vous hésitez encore entre achat individuel et Ultimate Pass?
L’Ultimate Pass inclut la formation SC-200 + l’accès à 27 autres formations en classes publiques confirmées. Jusqu’à 80% d’économies (selon la version choisie et les formations suivies).
Questions fréquemment posées
Le cours inclut Microsoft Sentinel, Microsoft Defender, Azure Security Center et les meilleures pratiques des opérations SOC.
Il est conçu pour les analystes en sécurité, les membres des équipes SOC et les professionnels IT travaillant dans les opérations de sécurité.
Une compréhension de base des concepts de sécurité et une expérience avec les technologies Microsoft sont recommandées.
Oui, les participants travailleront sur des scénarios pratiques pour appliquer les concepts appris.
Vous apprendrez à utiliser Microsoft Sentinel, Microsoft Defender et Azure Security Center pour la détection et la réponse aux menaces.
La certification valide vos compétences dans la gestion des solutions de sécurité Microsoft, améliorant vos perspectives de carrière en cybersécurité.
Oui, la formation SC-200 est offerte en mode virtuel interactif via Microsoft Teams. Eccentrix propose également des rabais pour les secteurs public, éducation et santé, ainsi que des solutions flexibles pour optimiser votre investissement en formation.
La formation SC-200 inclut des laboratoires techniques qui simulent des scénarios réels de sécurité opérationnelle. Ces exercices permettent aux participants de mettre en pratique la détection et la réponse aux menaces dans un environnement sécurisé, renforçant ainsi l’apprentissage par l’expérience.
Témoignages
Voici des témoignages authentiques de professionnels ayant choisi Eccentrix pour leur parcours d’amélioration des compétences.
Publié surTrustindex vérifie que la source originale de l'avis est Google. Super formation complète. Hâte de faire l'examenPublié surTrustindex vérifie que la source originale de l'avis est Google. Beaucoup d'informations significatives et pertinentes, prof ayant de la passion.Publié surTrustindex vérifie que la source originale de l'avis est Google. J'ai bien aimé ma formation "Managing Microsoft Teams" avec Boris d' Eccentrix. Il connaissait très bien le sujet et il a su s'adapter à son auditoire. Les outils d'apprentissage sont vraiment très utiles et nous permettent de vraiment pratiquer ce que l'on apprend. De plus, c'est très apprécié d'avoir les enregistrements de la formation. Merci!Publié surTrustindex vérifie que la source originale de l'avis est Google. Bonne formation Bon rythme qui respecte la progression des étudiants Enregistrement vidéo et audio de notre formation disponible pour 6 mois Possibilité de faire la formation à distance
