Plan de formation
Module 1: Créer et gérer des espaces de travail Microsoft Sentinel
- Introduction
- Organisation de l’espace de travail Microsoft Sentinel
- Créer un espace de travail Microsoft Sentinel
- Gérer les espaces de travail parmi les locataires avec Azure Lighthouse
- Présentation des autorisations et des rôles Microsoft Sentine
- Gestion des paramètres Microsoft Sentinel
- Configurer les journaux
Module 2: Connecter des services Microsoft à Microsoft Sentinel
- Introduction
- Planifier les connecteurs de services Microsoft
- Activer le connecteur Microsoft Office 365
- Connecter le connecteur Microsoft Entra
- Connecter le connecteur Microsoft Entra ID Protection
- Se connecter au connecteur Activité Azure
Module 3: Connecter des hôtes Windows à Microsoft Sentinel
- Introduction
- Planifier le connecteur pour les événements de sécurité des hôtes Windows
- Se connecter en utilisant le connecteur Événements de sécurité Windows via AMA
- Se connecter en utilisant le connecteur Événements de sécurité via l’agent hérité
- Collecter des journaux d’événements Sysmon
Module 4: Détection des menaces avec Analytique Microsoft Sentinel
- Introduction
- Exercice – Détecter les menaces avec Analytique Microsoft Sentinel
- Qu’est-ce qu’Analytique Microsoft Sentinel ?
- Types de règles analytiques
- Créer une règle analytique à partir de modèles
- Créer une règle analytique à partir de l’Assistant
- Gérer les règles analytiques
- Exercice – Détecter les menaces avec Analytique Microsoft Sentinel
Module 5: Automatisation dans Microsoft Sentinel
- Introduction
- Comprendre les options d’automatisation
- Créer des règles d’automatisation
Module 6: Configurer les opérations de sécurité SIEM à l’aide de Microsoft Sentinel
- Présentation
- Exercice : configurer les opérations SIEM à l’aide de Microsoft Sentinel
- Exercice : installer des solutions du hub de contenu Microsoft Sentinel et des connecteurs de données
- Exercice : configurer une règle de collecte de données du connecteur de données
- Exercice : effectuer une attaque simulée pour valider les règles d’analyse et d’Automation
La littérature et les diapositives de présentation en classe sont en langue française. L’environnement de laboratoire technique incluant les étapes de configuration est disponible en anglais.
Connaissances pré-requises recommandées
- Comprendre les bases de Microsoft Azure
- Connaissance élémentaire de Microsoft Sentinel
- Savoir utiliser le langage de requête Kusto (KQL) dans Microsoft Sentinel
Vos formateurs
Walid Fatnassi est un consultant IT chevronné et Microsoft Certified Trainer (MCT) possédant plus de 25 ans d’expérience dans l’écosystème technologique Microsoft. Spécialisé dans l’architecture Cloud, la sécurité et l’administration des infrastructures (Azure et Microsoft 365), il accompagne les grandes entreprises dans l’étude, le conseil et la mise en œuvre de solutions hautement sécurisées. Pédagogue passionné, il met son expertise pratique au service de votre réussite pour vous préparer efficacement à l’utilisation de Sentinel.
Boris Gigovic détient la certification de formateur Microsoft (MCT) depuis 2009. Expert certifié en sécurité informationnelle, reconnu pour sa double expertise de pointe en architecture Cloud et en cyberdéfense avancée (incluant les certifications CEH et Forensic/CHFI d’EC-Council). Il possède également une maîtrise approfondie des infrastructures d’entreprise à grande échelle à travers les écosystèmes Microsoft infonuagique et Citrix Enterprise. Impliqué dans la gestion de sécurité d’Azure depuis fort longtemps, il met à disposition sa vaste expertise pour assurer votre succès d’apprentissage.
Articles Eccentrix Corner : Ressources Configurer les Opérations de Sécurité SIEM avec Microsoft Sentinel SC-5001
Explorez nos articles techniques sur Configurer les Opérations de Sécurité SIEM à l’Aide de Microsoft Sentinel SC-5001 publiés sur Eccentrix Corner. Ces ressources approfondissent les concepts clés, partagent les meilleures pratiques et fournissent des guides pratiques pour maximiser votre apprentissage et votre réussite. Nos experts partagent des perspectives concrètes pour vous aider à maîtriser la configuration des opérations de sécurité SIEM avec Microsoft Sentinel.
Formation Microsoft Sentinel SIEM
La formation Microsoft Sentinel SIEM offre une maîtrise approfondie de Microsoft Sentinel, une solution de gestion des événements et des informations de sécurité (SIEM) basée sur le cloud. Ce cours enseigne aux professionnels de la sécurité comment configurer, gérer et optimiser les opérations SOC (Security Operations Center) à l’aide de Sentinel, tout en répondant aux défis modernes en matière de cybersécurité.
Idéale pour les analystes SOC, les administrateurs de sécurité et les professionnels IT, cette formation vous permet d’acquérir des compétences pratiques pour détecter, analyser et répondre efficacement aux menaces de sécurité dans des environnements cloud et hybrides.
Pourquoi choisir la formation Microsoft Sentinel (SC-5001) ?
Microsoft Sentinel est une solution SIEM de pointe qui intègre l’intelligence artificielle et l’apprentissage automatique pour surveiller et analyser les données de sécurité en temps réel. Avec des menaces de plus en plus sophistiquées, les organisations ont besoin d’experts capables de configurer et d’exploiter des outils avancés comme Sentinel pour sécuriser leurs systèmes.
Cette formation vous prépare à maximiser l’efficacité des opérations SOC en automatisant les processus de détection et de réponse aux menaces, tout en garantissant la conformité aux exigences organisationnelles et réglementaires.
Compétences développées pendant la formation
Configurer et personnaliser Microsoft Sentinel
Apprenez à déployer Sentinel et à intégrer des sources de données pour une surveillance complète.Créer des règles de détection avancées
Configurez des alertes personnalisées et des analyses basées sur l’IA pour détecter les activités suspectes.Automatiser les réponses aux incidents
Implémentez des playbooks et des processus automatisés pour accélérer la réponse aux menaces.Optimiser les analyses et les tableaux de bord
Apprenez à visualiser les données de sécurité grâce à des tableaux de bord personnalisés et interactifs.Intégrer Sentinel aux solutions de sécurité existantes
Découvrez comment connecter Sentinel à d’autres outils Microsoft et tiers pour un écosystème de sécurité intégré.Surveiller et répondre aux menaces en temps réel
Maîtrisez les techniques pour détecter, analyser et neutraliser les cyberattaques rapidement et efficacement.
Formation complète dirigée par un instructeur
Cette formation est animée par des experts certifiés Microsoft qui apportent une expérience pratique et des scénarios réels en classe. Les participants bénéficient d’exercices interactifs pour appliquer leurs compétences et se préparer à résoudre des défis de sécurité dans des environnements réels.
Environnement de laboratoire (aperçu)
Vous pratiquez dans un environnement de laboratoire structuré, avec des étapes guidées, pour valider votre progression au fil des exercices. Selon le lab utilisé, il est généralement possible d’enregistrer votre avancement et de reprendre les étapes plus tard, ce qui facilite la pratique entre deux sessions.
Pour garantir une expérience complète, un environnement de type tenant Microsoft 365 / Azure peut être fourni afin d’accéder aux fonctionnalités nécessaires aux scénarios du cours (selon les exigences du module et les conditions du lab).
Après la formation, l’accès au lab reste disponible pendant une période définie. L’accès au tenant peut être limité dans le temps, tandis que l’accès aux machines virtuelles et aux étapes guidées demeure disponible jusqu’à 180 jours.
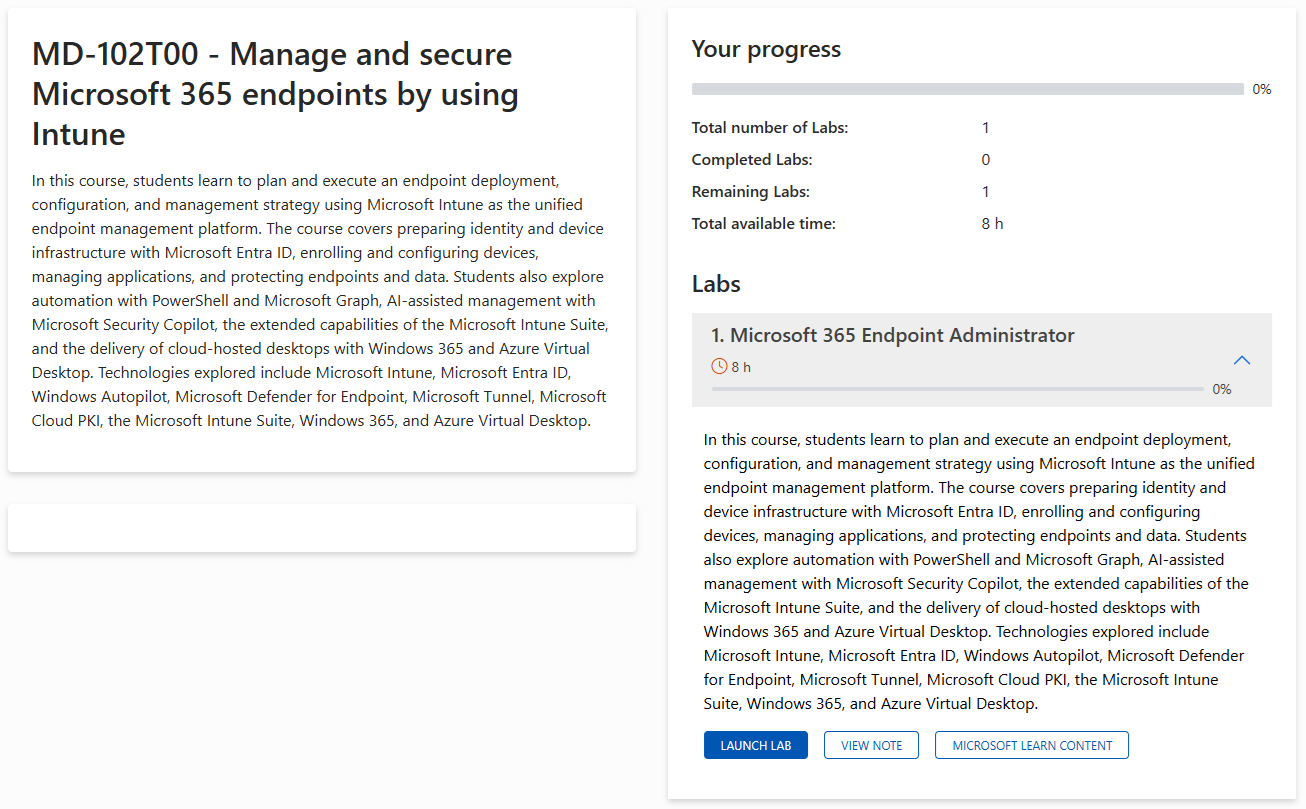
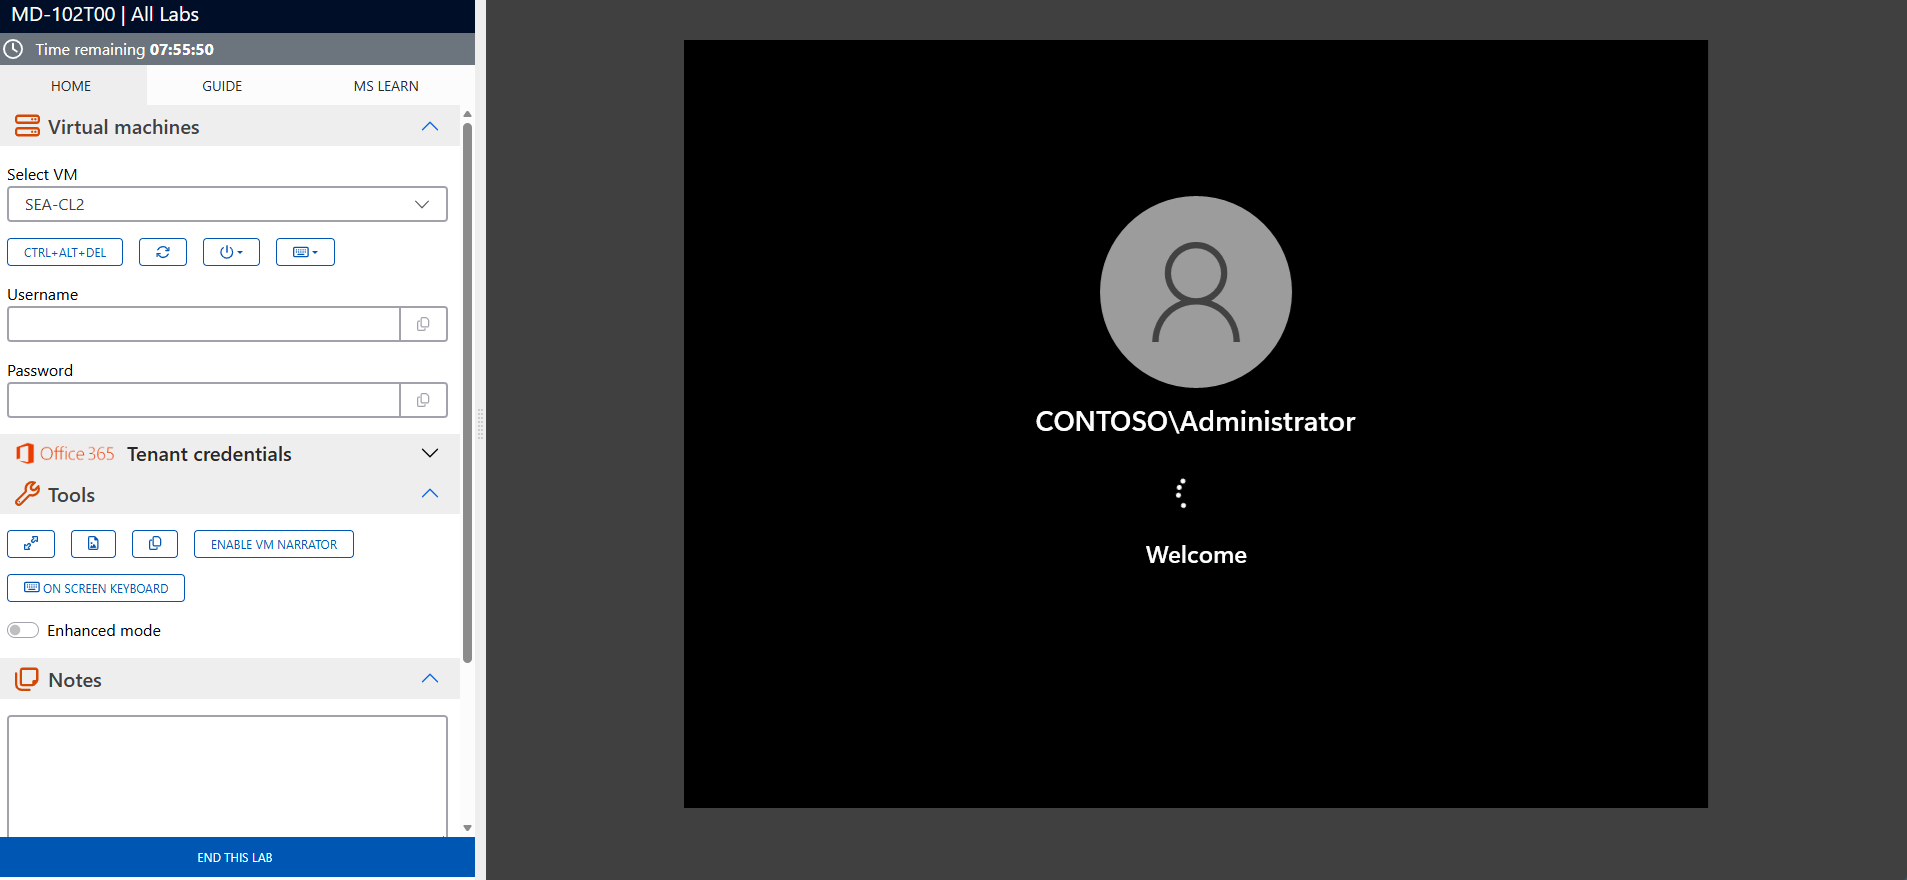
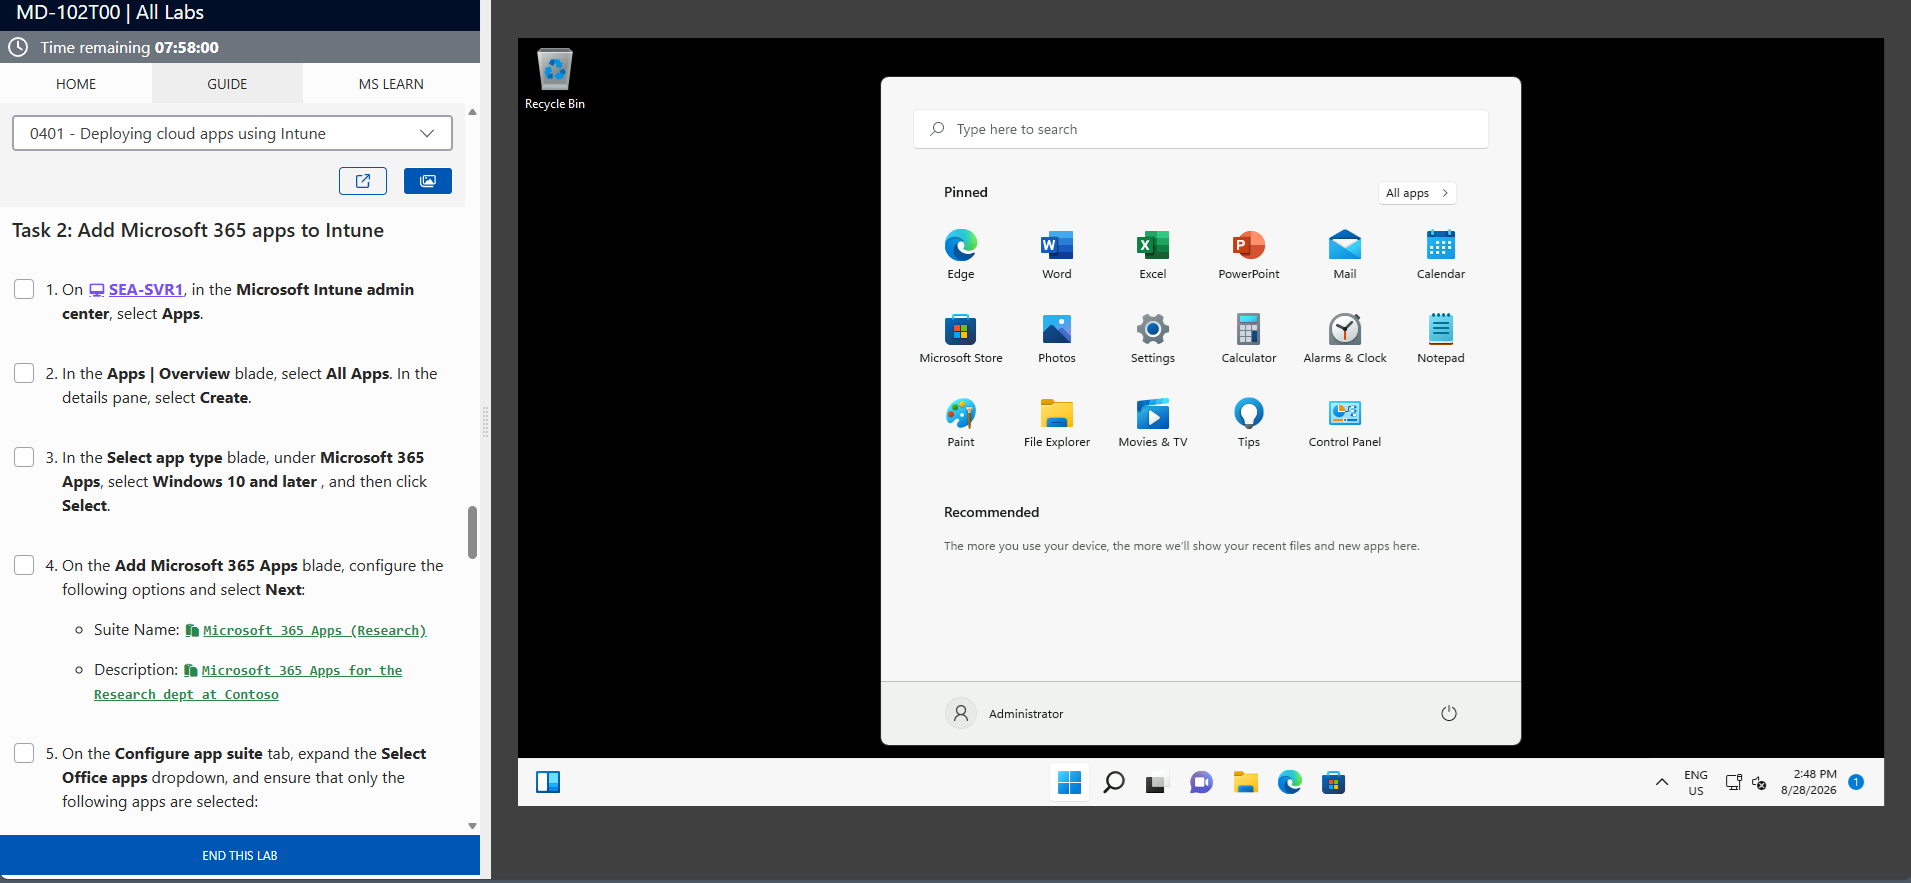
Les captures d’écrans ci-dessus sont fournis à titre d’exemple et peuvent varier selon la version du lab et les mises à jour.
À qui s’adresse cette formation ?
Cette formation est idéale pour :
- Les analystes SOC responsables de la surveillance et de la gestion des menaces
- Les administrateurs de sécurité souhaitant renforcer leurs compétences en gestion SIEM
- Les professionnels IT cherchant à maîtriser Microsoft Sentinel pour des environnements cloud et hybrides
- Les organisations souhaitant améliorer l’efficacité de leurs opérations de sécurité
Renforcez vos opérations SOC avec Microsoft Sentinel
La formation Configurer les opérations de sécurité SIEM à l’aide de Microsoft Sentinel (SC-5001) vous donne les compétences nécessaires pour gérer et optimiser les solutions SIEM modernes. Inscrivez-vous dès aujourd’hui pour améliorer vos capacités de réponse aux menaces et sécuriser efficacement votre organisation.
Questions fréquemment posées
Quels sujets sont abordés dans cette formation ?
Le cours couvre la configuration de Sentinel, la création de règles de détection, l’automatisation des réponses et l’analyse des menaces.
À qui s’adresse cette formation ?
Elle est conçue pour les analystes SOC, les administrateurs de sécurité et les professionnels IT travaillant dans la gestion des menaces.
Quels sont les prérequis pour cette formation ?
Une connaissance de base des concepts de sécurité et une expérience avec les outils Microsoft sont recommandées.
Cette formation inclut-elle des exercices pratiques ?
Oui, les participants réaliseront des exercices pratiques basés sur des scénarios réels.
Quels outils et technologies sont couverts ?
Vous apprendrez à utiliser Microsoft Sentinel et ses intégrations avec d’autres outils Microsoft et tiers.
Comment cette formation peut-elle améliorer mes compétences en sécurité ?
Elle vous permet de maîtriser Microsoft Sentinel, d’automatiser les réponses aux menaces et d’optimiser vos opérations SOC.
Témoignages
Voici des témoignages authentiques de professionnels ayant choisi Eccentrix pour leur parcours d’amélioration des compétences.
Publié sur Google
 François Nolin
Trustindex vérifie que la source originale de l'avis est Google.
Super formation complète. Hâte de faire l'examenPublié sur Google Claude GermainBeaucoup d'informations significatives et pertinentes, prof ayant de la passion.Publié sur Google
 Julie P.J'ai bien aimé ma formation "Managing Microsoft Teams" avec Boris d' Eccentrix. Il connaissait très bien le sujet et il a su s'adapter à son auditoire. Les outils d'apprentissage sont vraiment très utiles et nous permettent de vraiment pratiquer ce que l'on apprend. De plus, c'est très apprécié d'avoir les enregistrements de la formation. Merci!Publié sur Google
 Alain BonneauBonne formation Bon rythme qui respecte la progression des étudiants Enregistrement vidéo et audio de notre formation disponible pour 6 mois Possibilité de faire la formation à distance
